Consent

This site uses third party services that need your consent. Learn more

Spring til indhold
Produkt

MailRisk

Øjeblikkeligt nyttig feedback og indberetning af mistænkelige e-mails

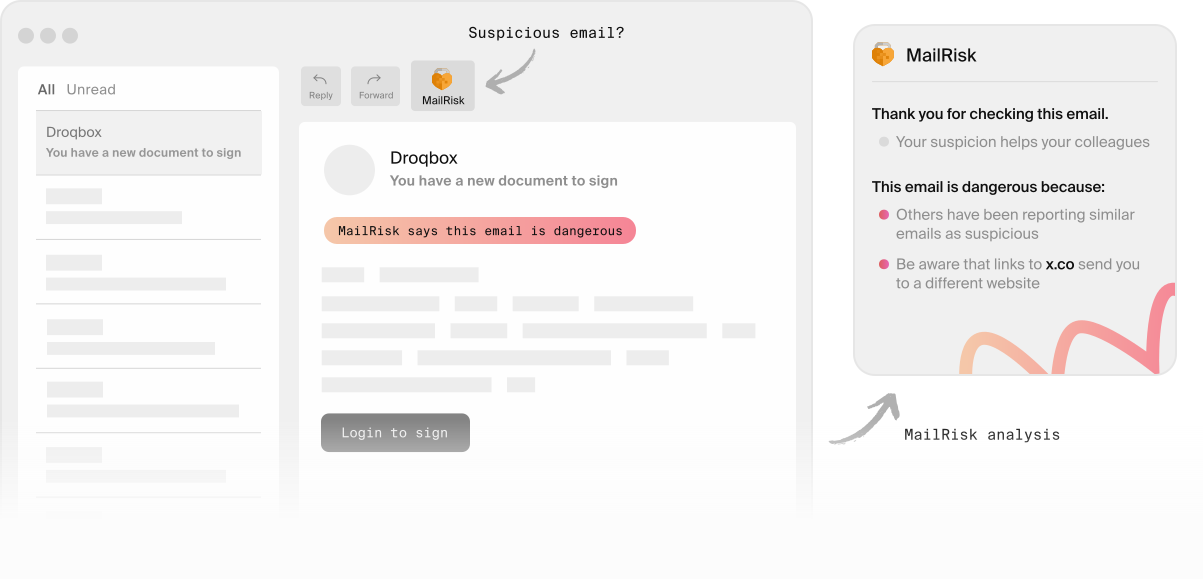
Illustration af en mistænkelig e-mail og en besked fra MailRisk. Illustration af en mistænkelig e-mail og en besked fra MailRisk.

Giv alle en chance for at øve cybersikkerhed

Med ét enkelt klik kan alle i dit team bidrage til at gøre virksomheden mere modstandsdygtig over for cyberangreb.

MailRisk analyserer automatisk phishing-, spam- og svindel-e-mails og giver dine kolleger feedback på deres handling – med det samme.

Den praktiske knap er altid tilgængelig i indbakken og gør sikkerhed til en synlig, handlingsorienteret og givende del af hverdagen.
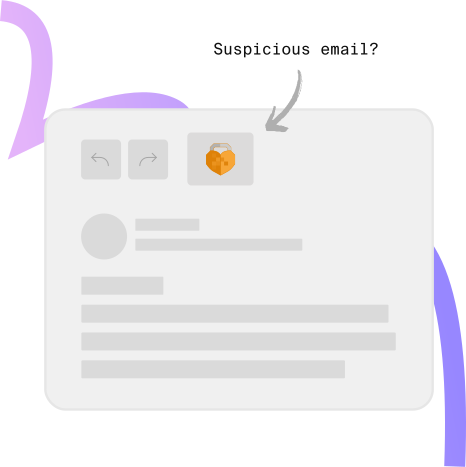
Illustration showing the location of the MailRisk icon in an email app.

Sådan virker MailRisk

E-mail er stadig en af de foretrukne metoder, som cyberkriminelle bruger til at kapre folks opmærksomhed og narre dem til at handle mod deres bedre vidende.

At gøre det nemt, trygt og givende at melde risikable e-mails er en utrolig effektiv måde at få folk til at bidrage på – og gøre cybersikkerhed til en positiv oplevelse for alle.

Automatisk analyse af social manipulation via e-mail

MailRisk-knappen sidder i værktøjslinjen i dit e-mailprogram, uanset om du bruger skrivebordsappen, webmail eller mobilappen.

Hver gang nogen tjekker en e-mail, søger vi automatisk efter lignende e-mails, som dine kolleger har meldt som mistænkelige, og tjekker den også mod andre datakilder.

Når vi finder et match, får du straks bekræftet, hvordan din handling bidrog til virksomhedens sikkerhed – og din egen!

Illustration showing how users are instantly rewarded with points for reporting an email in-app.

Individuelle indberetninger, der styrker beskyttelsen af hele teamet

Ud fra indberetningerne opdager MailRisk, om en phishing-kampagne rammer flere personer i virksomheden. Og når du integrerer disse trusselsdata i spamfiltre, hjælper det med at stoppe de farlige e-mails, før de når andre i teamet.

Folk kan også tilføje kontekst til deres indberetninger, så IT- og sikkerhedsteams lettere kan træffe informerede beslutninger uden ekstra besvær.

Illustration of a user receiving a message to say their email report will be investigating – an example of how users receive feedback.

Rigere trusselsdata om e-mail af højere kvalitet til dit sikkerhedsarbejde

Øjeblikkelig feedback får folk til at melde mistænkelige e-mails oftere og kan øge antallet af indberetninger op til 50 gange.

Vi bruger maskinlæring i realtid til korrelation og klassificering, når vi analyserer disse data på vores EU-baserede cloudplatform med privatliv i centrum, der går videre end GDPR's krav.

Det giver automatisk IT- og sikkerhedsteams en guldgrube af trusselsdata fra mange kilder, som de kan bruge til at finde de indgange, angriberne udnytter.

Det kan du opnå med MailRisk

Folk fandt MailRisk nyttigt med det samme, og antallet af indberetninger steg. MailRisk sænker tærsklen for at få hjælp, men i stedet for at give os mere arbejde er vi nu næsten helt fri for manuelle henvendelser til vores helpdesk.
Mari Nygaard Simonsen Leder for trussels- og sårbarhedsstyring i Intility

Start med den mindste handling, alle kan tage

Når dine kolleger bruger MailRisk til at tjekke en e-mail, får de den hjælp, de har brug for, og hjælper samtidig andre. Den øjeblikkelige belønning sikrer, at de altid får en positiv oplevelse med cybersikkerhed.

Velkendte værktøjer og enkle handlinger skaber tillid og engagement og giver folk selvtillid til at træffe gode sikkerhedsbeslutninger.

Håndter risici med hele værktøjskassen fra Secure Practice

MailRisk-data bliver endnu mere værdifulde, når de kombineres med simuleret phishing eller indgår i dit arbejde med trusselsjagt.

Anonyme adfærdsdata fra alle disse aktiviteter – og flere – bliver til Human Risk Metrics, der definerer risikoområder, du kan tage hånd om med målrettede mikrokurser.

Desuden er disse anonymiserede data din hemmelige hjælper til problemfri compliance og certificering.

Ofte stillede spørgsmål om MailRisk

Virker MailRisk med e-mails på flere sprog?

Ja!

Du kan få MailRisk på det sprog, du foretrækker, så det bliver så nemt og velkendt som muligt for alle i virksomheden at bruge det.

Secure Practice-platformen findes på alle sprogene på dette website og flere til – vi satser helhjertet på Europa. Du kan også tilpasse og oversætte alle ressourcer og øvelser, du giver dit team, til deres modersmål.

Kan jeg bruge MailRisk på mobilen?

Hvis din virksomhed bruger e-mailklienten i Office 365, kan I bruge MailRisk-knappen fra den dedikerede app til iOS eller Google Play.

Til virksomheder, der bruger Exchange on-premise, tilbyder vi en løsning, der kommer uden om Microsofts begrænsninger: at bruge Outlook Web Access (OWA) i browseren.

Her er den komplette guide til, hvordan du bruger MailRisk på mobile enheder.

Bliver mine e-maildata sendt nogen steder hen under MailRisk-analysen?

Ja.

Det er nødvendigt for at kunne lave en grundig nok analyse til at følge med de nyeste cybertrusler. Når du klikker på MailRisk-knappen, indsamler Secure Practice den e-mail, du vil have analyseret.

Vi gør det på grundlag af en skriftlig aftale med din arbejdsgiver, som beskriver i detaljer, hvordan vi må behandle disse data.

Hvem kan se de e-mails, jeg indberetter via MailRisk?

MailRisk skal fungere så automatisk som muligt. Visse mistænkelige e-mails kræver dog manuel analyse, hvor en autoriseret sikkerhedsekspert åbner din e-mail for at gennemgå den.

Hvis en e-mail, du har indberettet, indeholder en særlig trussel, kan den desuden blive gennemgået af medarbejdere, der arbejder på at skabe den bedst mulige beskyttelse fremover.

Hvis din e-mail ikke indeholder nogen trussel, er indholdet skjult for alle medarbejdere, medmindre de specifikt anmoder om at låse det op. I så fald bliver anmodningen logget, så den kan efterprøves.

Kan jeg fortryde, at jeg har indsendt e-maildata?

Alle kan skifte mening, og vi sørger for, at det er nemt at gøre i MailRisk.

Åbn MailRisk, og klik på menuknappen øverst til højre. Her finder du en liste over de e-mails, du har analyseret.

Klik på den e-mail, du vil trække data tilbage for, og klik på «Træk indberetning tilbage» for at slette dataene.

Hvor længe gemmer I mine e-maildata?

For det første indsamler vi kun data fra e-mails, som du selv vælger at analysere.

Hvis vi ikke finder nogen særlig trussel, bliver e-mailens indhold automatisk slettet efter et antal dage, som din arbejdsgiver har fastsat.

Kan MailRisk blokere e-mails i folks indbakker?

MailRisk er ikke et spamfilter, men et supplement til denne type sikkerhedsteknologi og en datakilde til den.

Sikkerhedsteams kan vælge at bruge MailRisk-data, som det passer dem, bl.a. via det API, vi stiller til rådighed.